Modat ve NCSC-NL’nin 6 Ekim tarihli araştırması, Türkiye’de güneş tesisleriyle bağlantılı 454, rüzgâr tesisleriyle bağlantılı 84 sistemin internete açık olduğunu saptadı.
Hızlı bakış
- Araştırma 40 ülkedeki güneş ve rüzgâr tesislerini haritaladı ve 35 ülkede toplam 8.547 internete açık sistem tespit etti.
- Türkiye’de 538 sistem tespit edildi; bu sayı 538 santral anlamına gelmiyor ve bir güvenlik performansı sıralaması değil.
- Raporda kontrol seçenekleri görünen bir türbin arayüzü belgeleniyor; ancak bu, komutların uygulandığı anlamına gelmiyor.
- Polonya’da Aralık 2025’te 30’dan fazla santral saldırıya uğradı; üretim sürdü ama uzaktan kontrol kesildi.
- Yapay zekâ burada sistemleri gruplandırmak ve keşfetmek için kullanıldı; araştırmacılara göre aynı hız saldırganlar için de geçerli.
40 ülke haritalandı, 35’inde açık sistem bulundu
Lahey merkezli internet istihbaratı şirketi Modat ile Hollanda Ulusal Siber Güvenlik Merkezi (NCSC-NL), 6 Ekim 2026’da Lahey’deki ONE Conference’ta “To See the Wind and the Sun” başlıklı ortak raporlarını açıkladı. Araştırmacılar AB, EFTA ve AB’ye aday ülkelerde faaliyetteki rüzgâr çiftliklerini ve güneş parklarını haritaladı, ardından internet taramalarında görülen sistemleri bu tesislerle eşleştirdi. Çatı üstü kurulumlar kapsam dışında tutuldu. Yöntem dışarıdan görülebilen sistemlere dayanıyor; tesislerin iç ağlarında güvenlik testi yapıldığı anlamına gelmiyor.
Sonuçta 40 ülkenin 35’inde, internete açık olmaması gereken 8.547 sistem tespit edildi. Bunların 7.942’si 34 ülkedeki güneş parklarıyla, 605’i 23 ülkedeki rüzgâr çiftlikleriyle bağlantılı. Güneşte İspanya 2.766 sistemle toplamın yüzde 35’ini oluşturuyor; İspanya, Yunanistan, İtalya ve Almanya birlikte yüzde 76’lık paya sahip. Rüzgârda ise Almanya (212) ve İtalya (192) toplamın yüzde 67’sini oluşturuyor.
Sayılan birim sistem, panel ya da türbin değil. Tek bir sistem bazen tek bir türbinin denetleyicisi, bazen de birden fazla türbini ya da bütün bir çiftliği yöneten bir ekran. Araştırmacılar rakamın, sistemleri belirli tesislere güvenle bağlayabildikleri kısmı yansıttığını, gerçek tablonun daha büyük olabileceğini belirtiyor.
Türkiye’de 538 sistem tespit edildi
Raporun ülke tablosuna göre 6 Ekim tarihli araştırmada Türkiye’de güneş tesisleriyle bağlantılı 454, rüzgâr tesisleriyle bağlantılı 84 internete açık sistem tespit edildi. Tespit sayısında Türkiye güneşte altıncı, rüzgârda üçüncü, toplam 538 sistemle 40 ülke arasında beşinci sırada. AB üyesi olmayan ülkeler arasında en yüksek tespit sayısı Türkiye’de.
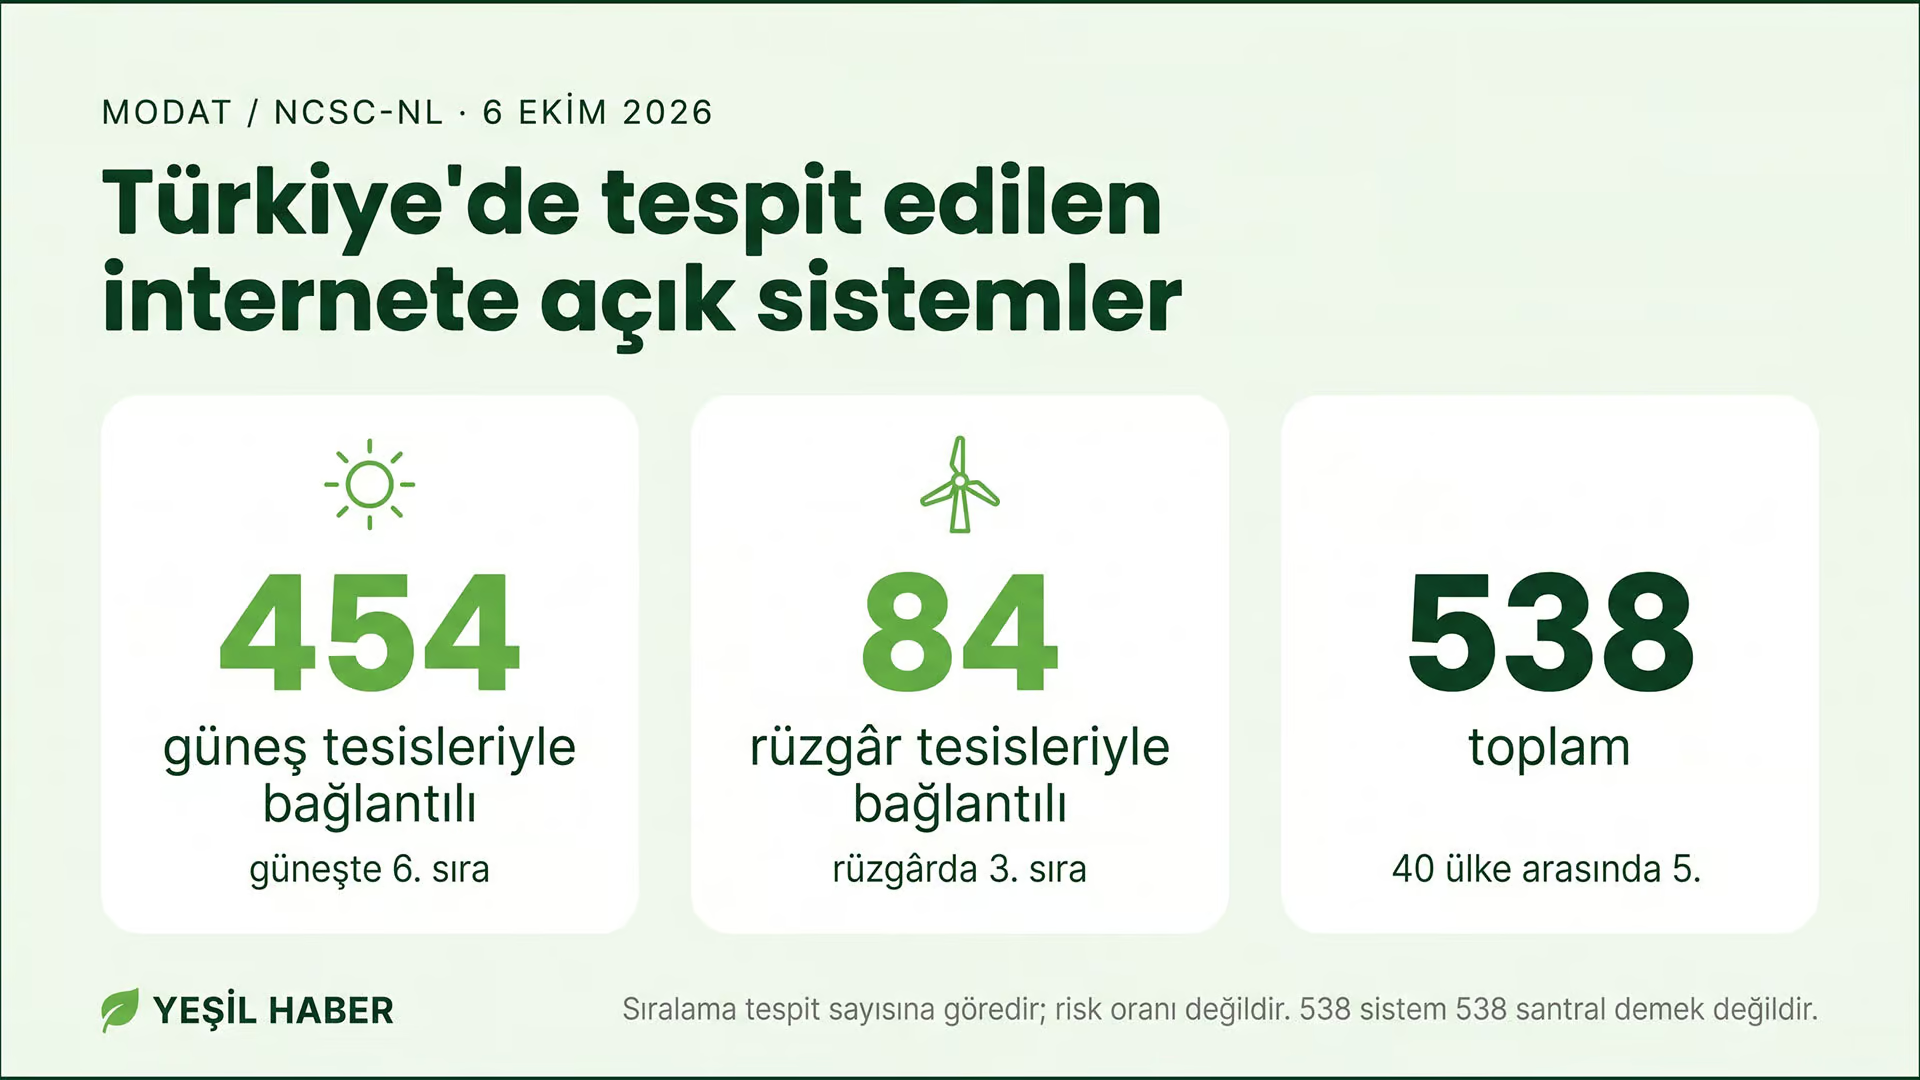
Bu rakamlar dikkatli okunmalı. Sıralama, araştırmada tesislerle ilişkilendirilebilen internete açık sistemlerin sayısını gösteriyor; ülkelerin toplam cihaz sayısına veya kurulu gücüne göre hesaplanmış bir risk oranı değil. Araştırmacılar da ülke sıralamalarının, açıklığın nerede yüksek olduğu kadar eşleştirmenin nerede başarılı olduğunu yansıttığını vurguluyor. 538 sistem 538 santral anlamına gelmiyor; bu sayıdan etkilenen kurulu güç, elektrik miktarı ya da kesinti ihtimali hesaplanamaz. Sayılar araştırma tarihindeki tespitleri yansıtıyor; bu sistemlerin hepsinin bugün hâlâ açık olup olmadığı ayrıca doğrulanmış değil.
Rapor tesis adlarını, işletmecileri ve IP adreslerini yayımlamıyor; etkilenen taraflara ulusal bilgisayar olaylarına müdahale ekipleri (CERT) üzerinden bildirim yapılıyor.
Türkiye’de enerji sektörünün endüstriyel kontrol sistemleri güvenliği, EPDK’nın 6 Haziran 2023 tarihli Resmî Gazete’de yayımlanan Enerji Sektöründe Siber Güvenlik Yetkinlik Modeli Yönetmeliği ile düzenleniyor. Yönetmeliğin güncel kapsam maddesine göre üretim tarafında kurulu gücü 100 MWe ve üzeri olan lisanslı tesisler, ulusal şebekeye katkı verebilecek Black-Start özellikli tesisler ve TEİAŞ SCADA/EMS sistemiyle seri tabanlı olmayan yöntemlerle haberleşen tesisler yükümlüler arasında. Rapordaki 538 sistemin hangi ölçekteki tesislere ait olduğu açıklanmadığı için bu yükümlülüklerin kapsamına girip girmedikleri bilinmiyor.
Açık sistem ile ele geçirilmiş santral arasındaki fark
İnternetten erişilebilir bir arayüz, tesisin ele geçirildiği anlamına gelmiyor. Raporda yer alan genel örnekler, sorunun neden ciddiye alınması gerektiğini gösteriyor; bu örneklerin hangi ülkede bulunduğu ise açıklanmıyor. Bir örnekte tek bir rüzgâr türbininin web arayüzü, canlı üretim verilerinin yanında başlatma, durdurma ve sıfırlama seçeneklerini gösteriyor. Raporda bu seçeneklerin kullanıldığına dair bir bilgi yok; görünür olmaları, komutların uygulanabildiğinin kanıtı da değil.
Başka bir örnek, yetkisiz erişimi reddeden ama yeni sürümlerde varsayılan kullanıcı adının “root” olduğunu belirten bir giriş ekranı. Kullanıcı adının görünmesi şifresiz erişim anlamına gelmiyor, ancak saldırganlara gereksiz bilgi veriyor. Bir rüzgâr parkının güvenlik duvarı giriş sayfası ise korunan tesisin adını açıkça yazıyor.
Raporun işletmecilere önerisi net: Yönetim arayüzlerini internetten derhal kaldırmak, saldırganın zaten içeride olduğunu varsayarak planlama ve izleme yapmak, gerektiğinde manuel işletmeye geçebilmek ve tedarikçilerle servis sağlayıcıların bağladığı ekipmanları da görünür kılmak. Araştırmacılar bu tavsiyelerin “sıkıcı” olduğunu kabul ediyor; içinde karmaşık ya da yeni bir şey yok, ama uygulaması zor.
Polonya örneği: Üretim sürdü, uzaktan kontrol kesildi
Riskin sahadaki bir karşılığı Polonya’da görüldü. Polonya’nın ulusal siber olay ekibi CERT Polska’nın 30 Ocak 2026’da yayımladığı rapora göre, 29 Aralık 2025’te 30’dan fazla rüzgâr ve güneş santralini hedef alan saldırılar düzenlendi. Saldırganlar, tesislerin şebekeye bağlandığı noktalardaki uzak terminal birimlerinin (RTU) yazılımlarını bozdu, sistem dosyalarını sildi ya da veri silen zararlı yazılım çalıştırdı.
Santraller dağıtım şirketiyle iletişimini ve uzaktan kontrol edilebilme özelliğini kaybetti, ancak elektrik üretimi devam etti. Bu ayrım önemli: Bir tesisin üretmeye devam etmesi, şebekeyle konuşabildiği ve dışarıdan yönetilebildiği anlamına gelmiyor. CERT Polska, saldırı altyapısının siber güvenlik şirketlerince “Berserk Bear”, “Ghost Blizzard” ve “Dragonfly” gibi adlarla izlenen bir faaliyet kümesiyle yüksek düzeyde örtüştüğünü belirtiyor.
Yapay zekâ keşfi iki taraf için de hızlandırıyor
Modat, sistemleri bulmak için Magnify platformundaki makine öğrenmesi tabanlı kümelemeyi kullandı. Yöntem, internette görülen benzer sistemleri kendiliğinden gruplandırıyor; böylece kimsenin önceden arama kuralı yazmadığı cihaz türleri de ortaya çıkıyor. Yapay zekânın buradaki rolü bulmak ve eşleştirmek; raporda yapay zekânın bir santrale müdahale ettiği bir olay yok. Araştırmacılar ise savunanlara bu genel resmi veren yeteneğin saldırganlara da aynı hızla hedef listesi sunabileceğini vurguluyor. Modat’ın kurucusu Soufian El Yadmani’nin ifadesiyle: “Bizim saatler içinde haritaladığımızı, bir saldırgan da saatler içinde haritalayabilir.”
Sorun yeni de değil. Siber güvenlik şirketi Forescout’un Haziran 2025’te yayımladığı araştırma, 42 üreticiye ait yaklaşık 35 bin güneş enerjisi cihazının yönetim arayüzünü internete açık bulmuştu; bunların yüzde 76’sı Avrupa’daydı. İki araştırmanın kapsamı ve sayım yöntemi farklı olduğu için rakamlar karşılaştırılamaz, ama aynı soruna işaret ediyor.
ABD Ulusal Standartlar ve Teknoloji Enstitüsünün NIST IR 8498 rehberi de ölçek sorununa dikkat çekiyor: Tek bir yanlış yapılandırılmış inverterin şebekeye etkisi sınırlı, ancak çok sayıda cihazın birlikte yanlış davranması şebeke yönetimini zorlaştırabilir. Rehber konut ve küçük ticari sistemler için hazırlandı; büyük santraller için doğrudan standart değil, ama dağıtık üretimin büyüdüğü her ülke için geçerli bir uyarı içeriyor.
İşletmeciler hangi soruları sormalı?
Rapordan yatırımcı ve işletmeciler için çıkan ders, dijital erişimin de tesis envanterinin bir parçası olması:
- Tesisteki hangi cihazlara internetten erişilebiliyor ve bu erişimin sorumlusu kim?
- Üretici, bakım firması ve alt yüklenicilerin uzaktan erişim yetkileri ne zaman gözden geçirildi?
- Varsayılan kullanıcı adları ve parolalar değiştirildi mi, çok faktörlü doğrulama kullanılıyor mu?
- Uzaktan bağlantı kesildiğinde tesis manuel olarak işletilebiliyor mu?
- Bir güvenlik uyarısını kim doğruluyor, müdahaleye kim karar veriyor?
Siz ne düşünüyorsunuz?
Türkiye’de hızla artan güneş ve rüzgâr kurulumlarında siber güvenlik, yatırım kararlarında yeterince yer buluyor mu? Görüşlerinizi bizimle paylaşın.
Kaynaklar
Modat, araştırma duyurusu, 6 Ekim 2026
CERT Polska, enerji sektörü olay raporu, 30 Ocak 2026
Forescout, internete açık güneş enerjisi sistemleri, 3 Haziran 2025
İlgili haberler
- Enerji şebekesinde yeni siper: NIS2 ile hive in hive out mimarisi ve otonom mikro şebekeler
- TEİAŞ ve Dünya Bankası arasında 750 milyon dolarlık anlaşma
- Enerji şirketleri neden yapay zekaya yöneliyor veri maliyet ve arz güvenliği etkisi
- Yapay zeka sürdürülebilirliği: Mythos ve Hugging Face eşiği
View this post on Instagram