Binance’in yaklaşık 6,3 milyar dolarlık tahmini etki açıkladığı saldırı, dondurulan varlıklarla kesin kaybın ayrılması gereken bir dayanıklılık sınavına dönüştü.
Son güncelleme: 30 Ekim 2026, 08.15 TSİ. Bu dosya gün boyu güncellenecek. Tutarlar, teknik bulgular ve hizmet durumu soruşturma ilerledikçe değişebilir.
Yeni finansal araçların kalıcılığı, kullanıcıların bu sistemlere ne kadar para aktardığı kadar, kriz anında o paranın nasıl korunduğuna da bağlı. Binance’teki güvenlik olayı bu soruyu milyarlarca dolarlık ölçekte gündeme getiriyor. Bir platformun verdiği güvence ile kullanıcının varlığına erişebilmesi, zararın karşılanması ve bunun doğrulanabilmesi ayrı aşamalar.
Yeşil Haber’in bu dosyadaki sorusu şu: Dijital finans, büyüme ve hız vaatlerini güvenli saklama, şeffaflık ve kesinti sonrasında toparlanma kapasitesiyle destekleyebiliyor mu? Sürdürülebilirliğin ekonomik ve kurumsal boyutu, bu soruların yanıtını da gerektiriyor.
Hızlı bakış
- Yi He: Yatırma işlemleri sürüyor, çekimlerin 48 saat içinde açılması bekleniyor
- Etkilenen, çalındığı bildirilen ve dondurulan varlıklar aynı şeyi ölçmüyor
- Binance TR, kendi platformundaki kullanıcı varlıklarının güvende olduğunu açıkladı
- Bitcoin’de sert düşüşün ardından sınırlı toparlanma görülüyor
- İlk erişimin nasıl sağlandığı henüz kesinleşmiş değil
- Kuzey Kore bağlantısı şimdilik bir analiz şirketinin değerlendirmesi
- Varlıklara müdahale imkânı, ihraççıya ve işlem gördükleri ağa göre değişiyor
- Aave’deki tedbirler, olayın başka finansal hizmetlere uzanan etkisini gösteriyor
- Kayıp karşılama taahhüdünün ardından rezervler ve fiilî erişim izlenecek
- Dijital finansın sürdürülebilirliği için ölçülebilir dayanıklılık gerekiyor
Binance saldırısında milyarlarca dolarlık rakamlar neyi gösteriyor?
Binance, 30 Ekim tarihli güvenlik açıklamasında tahmini toplam etkinin yaklaşık 6,3 milyar dolar olduğunu ve yaklaşık 3 milyar dolarlık varlığın zincir üzerinde dondurulduğunu bildirdi. Şirket daha önce doğrulanmış dondurma tutarını 2,54 milyar dolar olarak açıklamıştı. Binance, güvenlik incelemesi sırasında yatırma ve çekme işlemlerini geçici olarak durdurduğunu, kayıpları SAFU fonu ve şirket kaynaklarından karşılayacağını açıkladı. Bu bilgiler şirketin beyanına dayanıyor.
Güncelleme: Binance’in eş CEO’su Yi He, 30 Ekim sabahı 07.17 TSİ’de X’te paylaştığı hizmet güncellemesinde para yatırma işlemlerinin etkilenmediğini ve normal şekilde sürdüğünü açıkladı. Yi He, ekibin para çekme hizmetini ve ilgili adres kontrollerini güçlendirmek üzerinde çalıştığını, çekim işlemlerinin 48 saat içinde yeniden başlamasının beklendiğini belirtti. Binance’in resmî duyuru sayfasında ise bu yazının güncellendiği saatte yatırma işlemlerinin de durdurulduğu ifadesi yer alıyordu. Çekimlerin açılması bir beklenti; fiilen başladığında ayrıca güncellenecek.
Bağımsız kuruluşların ölçümleri ise kapsam ve zaman bakımından farklılaşıyor:
| Kaynak | Tutar | Tanım ve sınır |
|---|---|---|
| Binance | Yaklaşık 6,3 milyar dolar | Şirketin tahmini toplam etkisi; nihai net zarar değil |
| Chainalysis (Reuters’a açıklama) | En az 5,912 milyar dolar | 30 Ekim 03.30 TSİ itibarıyla Chainalysis’in çalındığını doğruladığını belirttiği varlıklar |
| TRM Labs | Yaklaşık 6,36 milyar dolar | On blokzincirde Binance cüzdanlarından çıkarılan varlıklar, çekildikleri andaki fiyatla; veri kesimi 30 Ekim 03.30 TSİ |
| Binance (dondurulan) | Yaklaşık 3 milyar dolar | Zincir üzerinde dondurulan varlıklar; iade edildiği anlamına gelmiyor |
| TRM Labs (dondurulan) | Yaklaşık 2,7 milyar dolar | Stablecoin ihraççıları ve Arbitrum Güvenlik Konseyi’nin dondurduğu varlıklar; veri kesimi 30 Ekim 03.30 TSİ |
Bu tutarlar toplanamaz veya ortalaması alınarak yeni bir kayıp rakamı üretilemez. Farklı kuruluşlar aynı hareketleri farklı kapsamlarda ve değerleme anlarında izliyor olabilir. Ayrıca bir varlığın hareketinin durdurulması, hak sahibine iade edildiği anlamına gelmez. Dolayısıyla toplam etkiden dondurulan tutarı çıkarıp sonucu kesin zarar olarak sunmak yanıltıcı olur.
Ölçek açısından bir karşılaştırma: TRM Labs, olayı kayıtlardaki en büyük kripto hırsızlığı olarak niteliyor. Şirkete göre tutar, Şubat 2025’teki yaklaşık 1,5 milyar dolarlık Bybit saldırısının yaklaşık dört katı.
Binance TR kullanıcıları için durum ne?
Haberler.com’un 30 Ekim sabahı aktardığı açıklamada Binance TR, platformdaki kullanıcı varlıklarının güvende olduğunu belirterek “Kullanıcılarımızın varlıklarının güvenliği en önemli önceliğimizdir. Güvenlik süreçlerimizi titizlikle sürdürmeye devam ediyoruz” dedi. Aynı haberde Binance TR’de hizmetlerin kesintisiz sürdüğü belirtildi. Global platformdaki işlem durdurma kararı bu nedenle Binance TR için otomatik olarak geçerliymiş gibi okunmamalı.
Binance ise kullanıcılardan güncellemeler için yalnızca resmî Binance kanallarını takip etmelerini istedi. Tazminat ya da iade vaat eden bağlantılar da resmî kanaldan doğrulanmalı. Kullanıcıların şifre, doğrulama kodu ya da cüzdan bilgisi isteyen mesajlara itibar etmemesi gerekir.
Bitcoin’de sert düşüşün ardından sınırlı toparlanma
Yeşil Haber’in 30 Ekim 2026 saat 07.32 TSİ’de kaydettiği TradingView BTCUSD ekranında fiyat etiketi 78.264,45 doları gösteriyor. Görüntüde sert bir düşüşü izleyen son iki mum yukarı yönlü sınırlı bir tepkiye işaret ediyor. Bu kare, kalıcı bir toparlanmanın başladığını veya tepkinin doğrudan Binance’in açıklamalarından kaynaklandığını kanıtlamıyor. Ekran kaydındaki fiyat, belirli bir andaki kotasyondur; günlük kapanış ya da günlük getiri olarak okunmamalı.
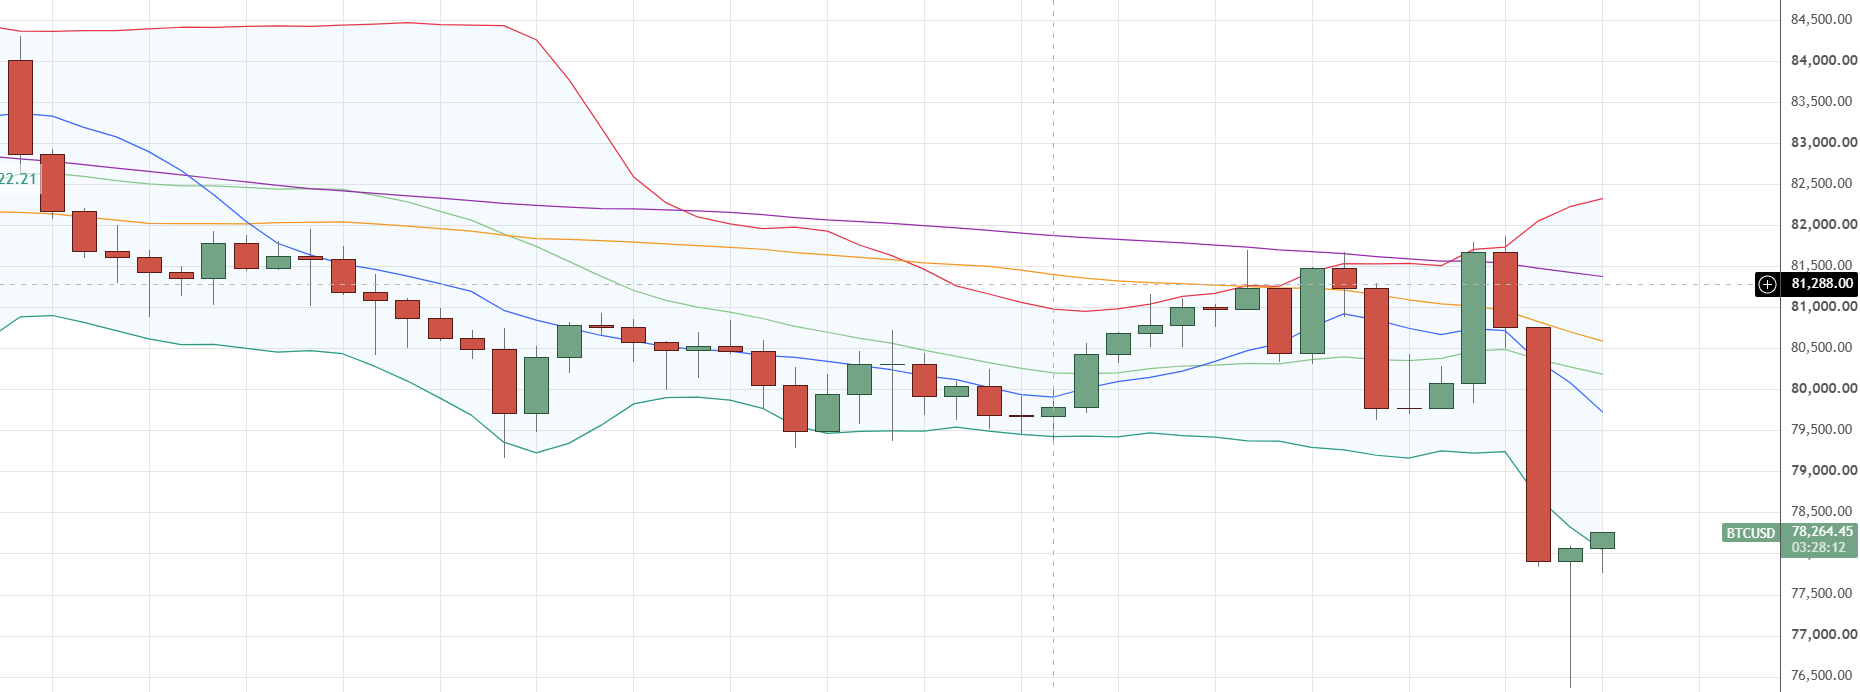
Piyasa, güvenlik olayının yanı sıra başka fiyatlama etkenleriyle de karşı karşıya. TradingView’de yayımlanan Moneycontrol haberi, 30 Ekim’de vadesi dolan yaklaşık 11 milyar dolarlık Bitcoin opsiyonuna ve 3 Kasım’daki ABD ara seçimleri öncesindeki pozisyonlanmaya dikkat çekiyor. Haberde görüş veren uzmanlar, korunma işlemlerinin fiyat hareketlerini artırabileceğini belirtiyor. Bu nedenle tek bir grafikten bütün hareketi saldırıya bağlamak mümkün değil.
Saldırının yöntemi: İşlem yetkisi ile anahtar sızıntısı ayrımı
Binance’in ilk incelemesi, bir DevOps mühendisinin ele geçirilen bilgisayarından bir servis ortamına erişilmiş olabileceğine işaret ediyor. Şirket, cüzdan özel anahtarlarının sızdığına dair kanıt bulmadığını ve inceleme tamamlandığında teknik rapor yayımlayacağını söylüyor.
TRM Labs’e göre çıkışların büyük bölümü 29 Ekim 23.05 TSİ’de başlayan yaklaşık 20 dakikalık bir pencerede gerçekleşti. TRM’nin değerlendirmesi, Binance’in sıcak cüzdanlarındaki imza altyapısının ele geçirilmiş olabileceği yönünde. Güvenlik şirketi Blockaid ise Ethereum üzerindeki “Binance 14” cüzdanında EIP-7702 yetkilendirmesinin kötüye kullanıldığını raporladı. Blockaid’in analizine göre 23.20.59 TSİ’de bu cüzdanın anahtarıyla imzalanmış 50 yetkilendirme içeren bir işlem gönderildi ve bunlardan biri geçerli olunca yetki devri gerçekleşti. 23.24.23 TSİ’de cüzdandan yaklaşık 167 bin ETH, 1,6 milyar dolarlık USDT ve 60 civarında başka token tek seferde çekildi. Blockaid, Optimism, Arbitrum ve Avalanche’taki çıkışların ise sıradan imzalı transferler olduğunu belirtiyor.
Ethereum’un resmî EIP-7702 belgesi, hesapların imzalı yetkilendirmelerle başka bir adresteki kodu çalıştırabilmesini tanımlıyor. İşlemleri birleştirmek ve işlem ücretini başka bir hesabın karşılaması gibi kullanım alanları bulunuyor. Belge, güvenli olmayan bir yetki devrinin hesap üzerinde çok geniş kontrol kaybına yol açabileceğini de açıklıyor.
Buradaki kritik ayrım şu: Zincirde geçerli bir imza görülmesi, özel anahtarın mutlaka dışarı kopyalandığını tek başına kanıtlamaz. İmza üreten altyapının yetkisiz kullanılması ihtimali de var. Blockaid’in blog raporunda anahtarın ele geçirildiği yorumu yer alırken, şirketin kurucu ortağı ve CEO’su Ido Ben-Natan, Cointelegraph’a verdiği görüşte ilk değerlendirmelerinin anahtarın dışarı çıkarılmasından çok imza altyapısının kötüye kullanılmasına işaret ettiğini söyledi. Binance de anahtar sızıntısı kanıtı bulmadığını belirtiyor. Bu açıklamalar nihai teknik raporun yerini tutmuyor; farklı kaynak ve açıklama zamanlarını koruyarak aktarıyoruz.
Kuzey Kore bağlantısı konusunda ne biliniyor?
TRM Labs, zincir üstü ve zincir dışı istihbarata dayandığını belirterek saldırıyı Kuzey Kore bağlantılı TraderTraitor grubuna yüksek güvenle atfediyor. Bu, TRM’nin değerlendirmesi. Bu incelemede erişilen kaynaklar arasında Binance olayı için açıklanmış resmî bir fail tespiti bulunmuyor.
Önceki büyük saldırı, özel kuruluş değerlendirmesiyle resmî atıf arasındaki ayrımı gösteriyor. ABD Federal Soruşturma Bürosu (FBI), Şubat 2025’teki yaklaşık 1,5 milyar dolarlık Bybit saldırısını beş gün sonra resmî olarak Kuzey Kore’ye ve TraderTraitor adını verdiği faaliyete atfetmişti. Chainalysis’in incelemesine göre o olayda da geliştirici bilgisayarından başlayan bir ihlal söz konusuydu. Ancak geçmiş olayla yöntem benzerliği, yeni saldırının failini tek başına kanıtlamaz.
Varlık dondurma, kriptonun hangi yapısını gösteriyor?
AP’nin aktardığı açıklamalara göre Tether olayla bağlantılı 1,5 milyar doları aşan, Circle ise 800 milyon doları aşan varlığı dondurdu. TRM Labs’e göre Ripple ve World Liberty Financial da kendi stablecoin’lerinde dondurma yaptı, Arbitrum Güvenlik Konseyi ise yaklaşık 30 milyon dolarlık ETH ve ARB’yi dondurdu. Bunlar genel dondurma toplamına yeniden eklenecek bağımsız kayıp kalemleri değil.
Tablonun öbür yüzü daha az görünür. TRM’ye göre saldırgan, dondurmalardan kaçmak için USDT’yi piyasa yapıcılara yüzde 10’u aşan iskontoyla sattı ve Aave’de USDT karşılığında ETH borçlandı. TRM’nin 30 Ekim 03.30 TSİ veri kesimi itibarıyla saldırganın elinde, ihraççıların müdahale edemeyeceği 420 binden fazla ETH ve 18.270 BTC dahil yaklaşık 2,4 milyar dolarlık varlık bulunuyordu.
Bu fark, dijital varlıkların tek tip bir yönetim modeli olmadığını görünür kılıyor. USDT ve USDC gibi bazı stablecoin’lerde ihraççı, belirli adreslerdeki token hareketlerini engelleyebiliyor. Bitcoin ve Ethereum ana ağlarının kendi varlıklarında aynı türden bir ihraççı dondurma yetkisi bulunmuyor. Ancak Arbitrum gibi ikinci katman ağlarının acil müdahale mekanizmaları farklı olabiliyor; bu olayda Arbitrum üzerindeki ETH ve ARB’ye müdahale edilmesi bunun örneği. Bu yüzden “ETH ve BTC hiçbir koşulda dondurulamaz” şeklinde bir genelleme yapılamaz. Kullanıcı açısından hangi kurumun hangi ağda ve hangi koşulda müdahale edebildiğinin anlaşılması gerekiyor.
Binance’teki saldırı başka finansal hizmetleri nasıl etkiledi?
Olayın etkisi Binance ile sınırlı kalmadı. Aave yönetişim forumunda LlamaRisk’in 30 Ekim 04.00 TSİ’de güncellediği rapora göre saldırganla bağlantılı bir cüzdan, Aave V3 Ethereum Core’a 60 milyon USDT yatırarak yaklaşık 44,6 milyon dolar değerinde 19.762 WETH borçlandı. WETH, ETH’nin uygulamalarda kullanılabilen token biçimi. Rapordaki sonraki değerlemeye göre pozisyonun 59,9 milyon dolarlık teminatına karşılık 43,8 milyon dolarlık borcu vardı. LlamaRisk, teminatın borcu aştığını ve bu pozisyonun Aave’ye varlık sağlayanları riske atmadığını belirtti; bu değerlendirme raporun veri anına ait.
Aave’nin V3 ve V4 piyasalarının birçok ağdaki rezervlerinde yeni varlık yatırma ve borçlanma işlemleri donduruldu. Para çekme, borç geri ödeme ve tasfiye işlemleri ise sürdü. Teminatları izinli olan Horizon piyasası açık kaldı. Dolayısıyla Aave’nin tamamının kapandığını ya da kendisinin saldırıya uğradığını söylemek doğru olmaz. Ancak tedbir, saldırgan dışındaki kullanıcıların yeni işlem yapmasını ve teminat eklemesini de sınırladı.
LlamaRisk, kısıtlama uzadığında yeni kaynak girişi olmadan yapılan çekimlerin kullanılabilir likiditeyi azaltıp borçlanma faizlerini yükseltebileceğine dikkat çekiyor. Kuruluş, 04.21 TSİ’deki ayrı önerisinde belirli rezervlerde faiz eğrisinin yüksek kullanım oranlarına uygulanan bölümünün geçici olarak düşürülmesini tavsiye etti. Bu bir öneri; uygulandığı doğrulanmış bir karar olarak okunmamalı.
Yeşil Haber açısından bu gelişme, finansal sürdürülebilirliğin platformlar arasındaki bağımlılıkları da kapsadığını gösteriyor: Bir borsadaki güvenlik olayı, başka bir hizmetteki kullanıcıların erişim koşullarını ve borçlanma maliyetlerini etkileyebiliyor.
Kullanıcı güvencesi, rezerv kanıtı ve erişim ayrı ölçülmeli
Binance, düzeltmeler tamamlandıktan sonra güncel rezerv kanıtı yayımlayacağını belirtiyor. Şirket, 7 Mayıs 2019 tarihli resmî duyurusunda yaklaşık 7 bin BTC’nin çalındığını ve olayın kaybını SAFU fonuyla tamamen karşılayacağını açıklamıştı. Bu geçmiş taahhüt, bugünkü fonun yeterliliğinin kanıtı değil. Bu kez bakılacak konu yalnızca toplam varlık tutarı olmayacak: Müşteri yükümlülükleriyle eşleşme, varlıkların kullanılabilirliği ve verilen tazmin taahhüdünün gerçekleşmesi de önemli.
ABD Menkul Kıymetler ve Borsa Komisyonu’nun (SEC) yatırımcı eğitimi birimi ile baş muhasebecilik ofisinin Temmuz 2023 tarihli bülteni, rezerv kanıtı raporlarının finansal tablo denetimine eşdeğer olmadığını vurguluyor. Bu raporlar kuruluşun bütün yükümlülüklerini göstermeyebilir ve denetimin sağladığı korumaları sunmayabilir. Bu genel bir uyarı, Binance’in henüz yayımlanmamış yeni raporu hakkında verilmiş bir hüküm değil.
Ekonomik açıdan ödeme gücü, likidite ve operasyonel erişim de ayrı meseleler. Bir kuruluş zararını karşılayabilecek kaynağa sahip olsa bile kullanıcı işlemleri bir süre kesintiye uğrayabilir. Bu arada yükümlülüklerini başka yerde yerine getirmesi gereken kullanıcı için erişim süresi önem taşır. Sürdürülebilir bir finansal hizmetin değerlendirilmesinde “para korunuyor mu?” sorusuna “ne zaman ve hangi koşulla kullanılabiliyor?” sorusu eşlik etmeli.
Dijital finansın sürdürülebilirliği nasıl ölçülür?
Finansal dayanıklılık, bir platformdaki sorunun bağlantılı hizmetlere etkisini ve güvenli erişimin sürdürülmesini de kapsar. Yapay zekâ ile üretilmiş temsili illüstrasyon.
Basel Bankacılık Denetim Komitesi’nin 2021’de yayımladığı operasyonel dayanıklılık ilkeleri, kritik hizmetlerin kesinti sırasında sürdürülebilmesine odaklanıyor. Yönetişim, iş sürekliliği testleri, üçüncü taraf bağımlılıkları, olay yönetimi ve siber güvenlik birlikte ele alınıyor. Bu çerçeve bankalar için hazırlandı; burada kripto borsalarına doğrudan uygulanmış bir hukuki yükümlülük olarak sunulmuyor. Ancak finansal altyapıyı değerlendirmek için bir karşılaştırma zemini sunuyor.
Yeşil Haber’in değerlendirmesi, bu yaklaşımın dijital finans tartışmasına somut ölçüler kazandırabileceği yönünde. Kaç kullanıcı veya işlem etkilendi? Kesinti ne kadar sürdü? Hangi kontroller çalıştı, hangileri aşılabildi? Kullanıcı kaybı hangi kaynakla ve hangi sürede giderildi? İnceleme, benzer bir olayın tekrarlanmasını azaltacak doğrulanabilir değişikliklere dönüştü mü?
Bu sorular, sürdürülebilirliği yalnızca büyüme hızına veya teknoloji etiketine bağlamayı önler. Finansal yeniliğin toplumsal değerini, hizmet verdiği insanların güvenini ve ekonomik faaliyetlerini ne ölçüde koruyabildiğiyle birlikte değerlendirmeyi sağlar. Bir altyapının uzun vadede benimsenmesi için getiriler kadar sorumlulukların da görünür olması gerekir.
Mevcut bulgular neyi göstermez?
Bu dosya, Bitcoin veya Ethereum’un temel kriptografisinin kırıldığını göstermiyor. Bütün kripto varlıkların aynı güvenlik modeline sahip olduğu, bütün kullanıcıların zarar ettiği veya bir platformun iflas ettiği sonucu da eldeki bilgilerden çıkarılamaz. Bir kurumun güvenlik zaafı önemlidir; bunun bütün parasal sistem açısından sonuçları ayrıca kanıt ve değerlendirme gerektirir.
Öte yandan “kullanıcı fonları güvende” açıklaması da araştırmayı bitiren bir sonuç olarak görülmemeli. Kamuoyunun izleyebileceği teknik rapor, hesap verilebilir mali telafi ve hizmetlerin güvenli biçimde yeniden sağlanması, güvenin yeniden kurulmasının somut adımları olacak.
Dosyada izlenecek gelişmeler
Güncellemelerde teknik olay raporu, dondurulan varlıkların iade durumu, müşteri yükümlülüklerini karşılayan rezervler, yatırma ve çekme işlemlerinin yeniden açılması ve fail tespitine ilişkin yeni kanıtlar ayrı ayrı kaydedilecek. Her yeni rakam kaynak, veri zamanı ve tanımıyla verilecek; önceki bilgiler sessizce değiştirilmeden güncelleme notuyla açıklanacak.
Siz ne düşünüyorsunuz?
Bir borsanın “kayıpları karşılayacağız” taahhüdü sizin için yeterli bir güvence mi, yoksa bağımsız denetim ve hızlı erişim de aynı ölçüde mi önemli?
Güncelleme notları
30 Ekim 2026, 07.55 TSİ: İlk yayın.
30 Ekim 2026, 08.15 TSİ: Binance eş CEO’su Yi He’nin para yatırma işlemlerinin sürdüğüne ve çekim işlemlerinin 48 saat içinde açılmasının beklendiğine ilişkin açıklaması eklendi; Bitcoin bölümünün başlığı netleştirildi.
Kaynaklar
- Binance, Security Incident Update (30 Ekim 2026)
- Reuters, Chainalysis’in teyit ettiği tutar ve piyasa değerlendirmeleri (30 Ekim 2026)
- TRM Labs, Binance saldırısı analizi ve fail değerlendirmesi
- Blockaid, Binance saldırısının teknik analizi
- Ethereum, EIP-7702 teknik belgesi
- FBI, North Korea Responsible for $1.5 Billion Bybit Hack (26 Şubat 2025)
- Chainalysis, Şubat 2025 Bybit saldırısı incelemesi
- Associated Press, Binance olayı ve stablecoin ihraççılarının açıklamaları
- SEC, rezerv kanıtı ile finansal tablo denetimi arasındaki farklar (Temmuz 2023)
- Haberler.com, Binance TR açıklaması (30 Ekim 2026)
- BIS, Operasyonel dayanıklılık ilkelerinin özeti
- Binance, 7 Mayıs 2019 güvenlik ihlali duyurusu ve SAFU taahhüdü
- Cointelegraph, Blockaid CEO’sunun imza altyapısı değerlendirmesi ve Binance açıklaması
- Aave yönetişim forumu / LlamaRisk, Binance olayı karşısında alınan tedbirler (30 Ekim 2026, 04.00 TSİ güncellemesi)
- Aave yönetişim forumu / LlamaRisk, geçici faiz parametresi değişikliği önerisi (30 Ekim 2026, 04.21 TSİ)
- TradingView / Moneycontrol, Bitcoin opsiyon vadeleri ve seçim öncesi oynaklık değerlendirmesi
- TradingView BTCUSD grafiği, Yeşil Haber ekran kaydı: 30 Ekim 2026, 07.32 TSİ.
- Yi He (Binance eş CEO’su), Service Update, X (30 Ekim 2026, 07.17 TSİ)
İlgili haberler
- Ölçülebilir dünya: Prediction market gerçeği ve AI çağında kazanan azınlık
- Bitcoin zirveleri zorlarken blokzincir sürdürülebilirliğe ne kadar uyumlu
- Yenilenebilir enerjiye blokchain doping olur mu?
Bilgilendirme notu
Bu yazı haber ve bilgilendirme amacıyla hazırlanmıştır. Yatırım danışmanlığı kapsamında değildir; herhangi bir kripto varlık için alım, satım veya tutma tavsiyesi içermez. Kripto varlıklar yüksek oynaklık ve kayıp riski taşır. Yatırım kararları kişisel mali durum, risk tercihi ve bağımsız değerlendirme temelinde alınmalıdır.