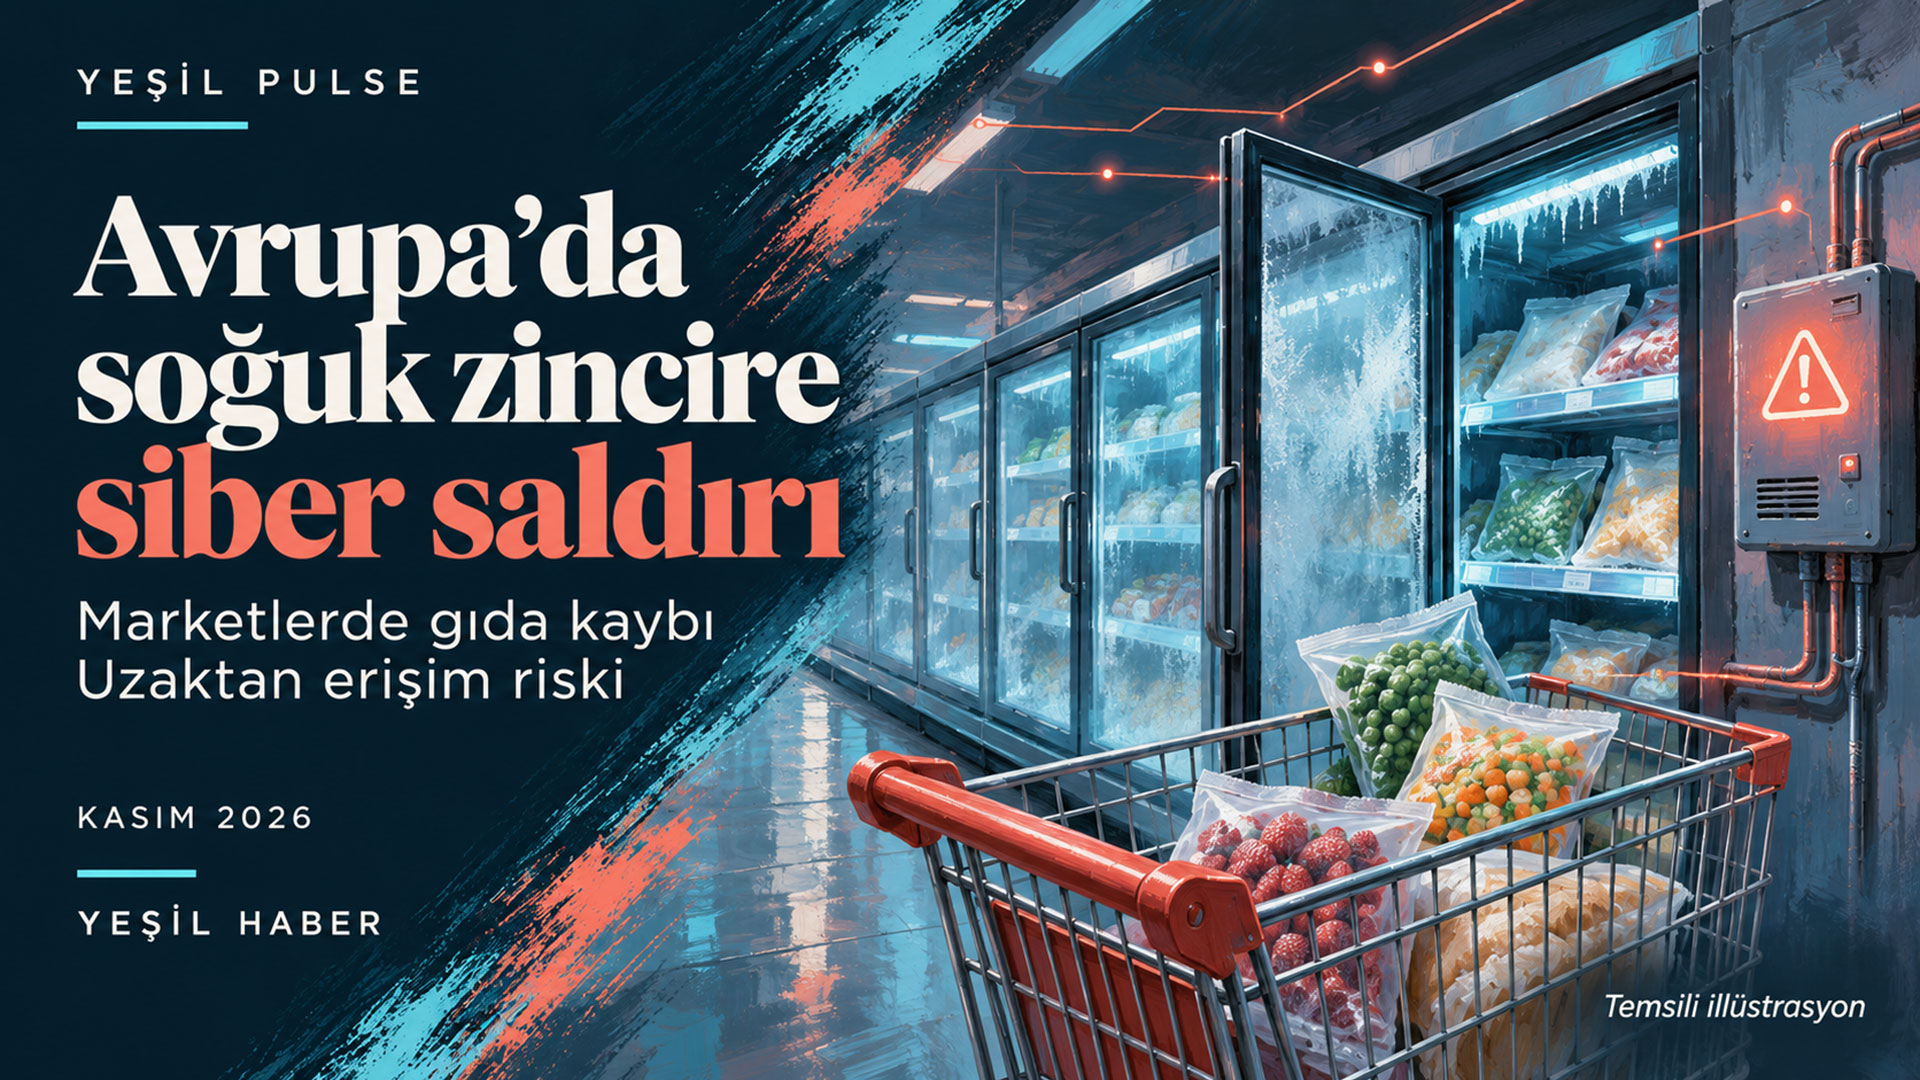
Fransa sonrası en az altı Avrupa ülkesinde marketlerin soğutma sistemlerine yeni siber saldırılar bildirildi, ürünler satıştan çekildi.
İsveç, Belçika, Hollanda, İrlanda, Lüksemburg ve Estonya’da marketler ile gıda işletmeleri, 1–2 Kasım 2026 gecesi soğutma sistemlerinde yaşanan müdahaleleri ve arızaları bildirdi. Hollanda Ulusal Siber Güvenlik Merkezi NCSC, 2 Kasım tarihli açıklamasında Hollanda dahil Avrupa’da farklı tedarikçilerin soğutma sistemlerine yönelik birden fazla siber saldırı yaşandığını doğruladı.
Marketlerde ürünler satıştan çekildi
ABC News’in 2 Kasım tarihli haberine göre İsveç’te ICA ve Coop bünyesindeki bazı mağazalar ile Belçika’daki Delhaize ve Carrefour işletmeleri etkilendi. Carrefour, Belçika’daki 700 mağazasından 15’inde sorun yaşandığını; Musgrave ise İrlanda’daki 13 SuperValu mağazasının soğutma sistemlerinin etkilendiğini bildirdi. Bazı işletmeler soğuk ve donmuş ürünleri satıştan çekti veya imha etti.
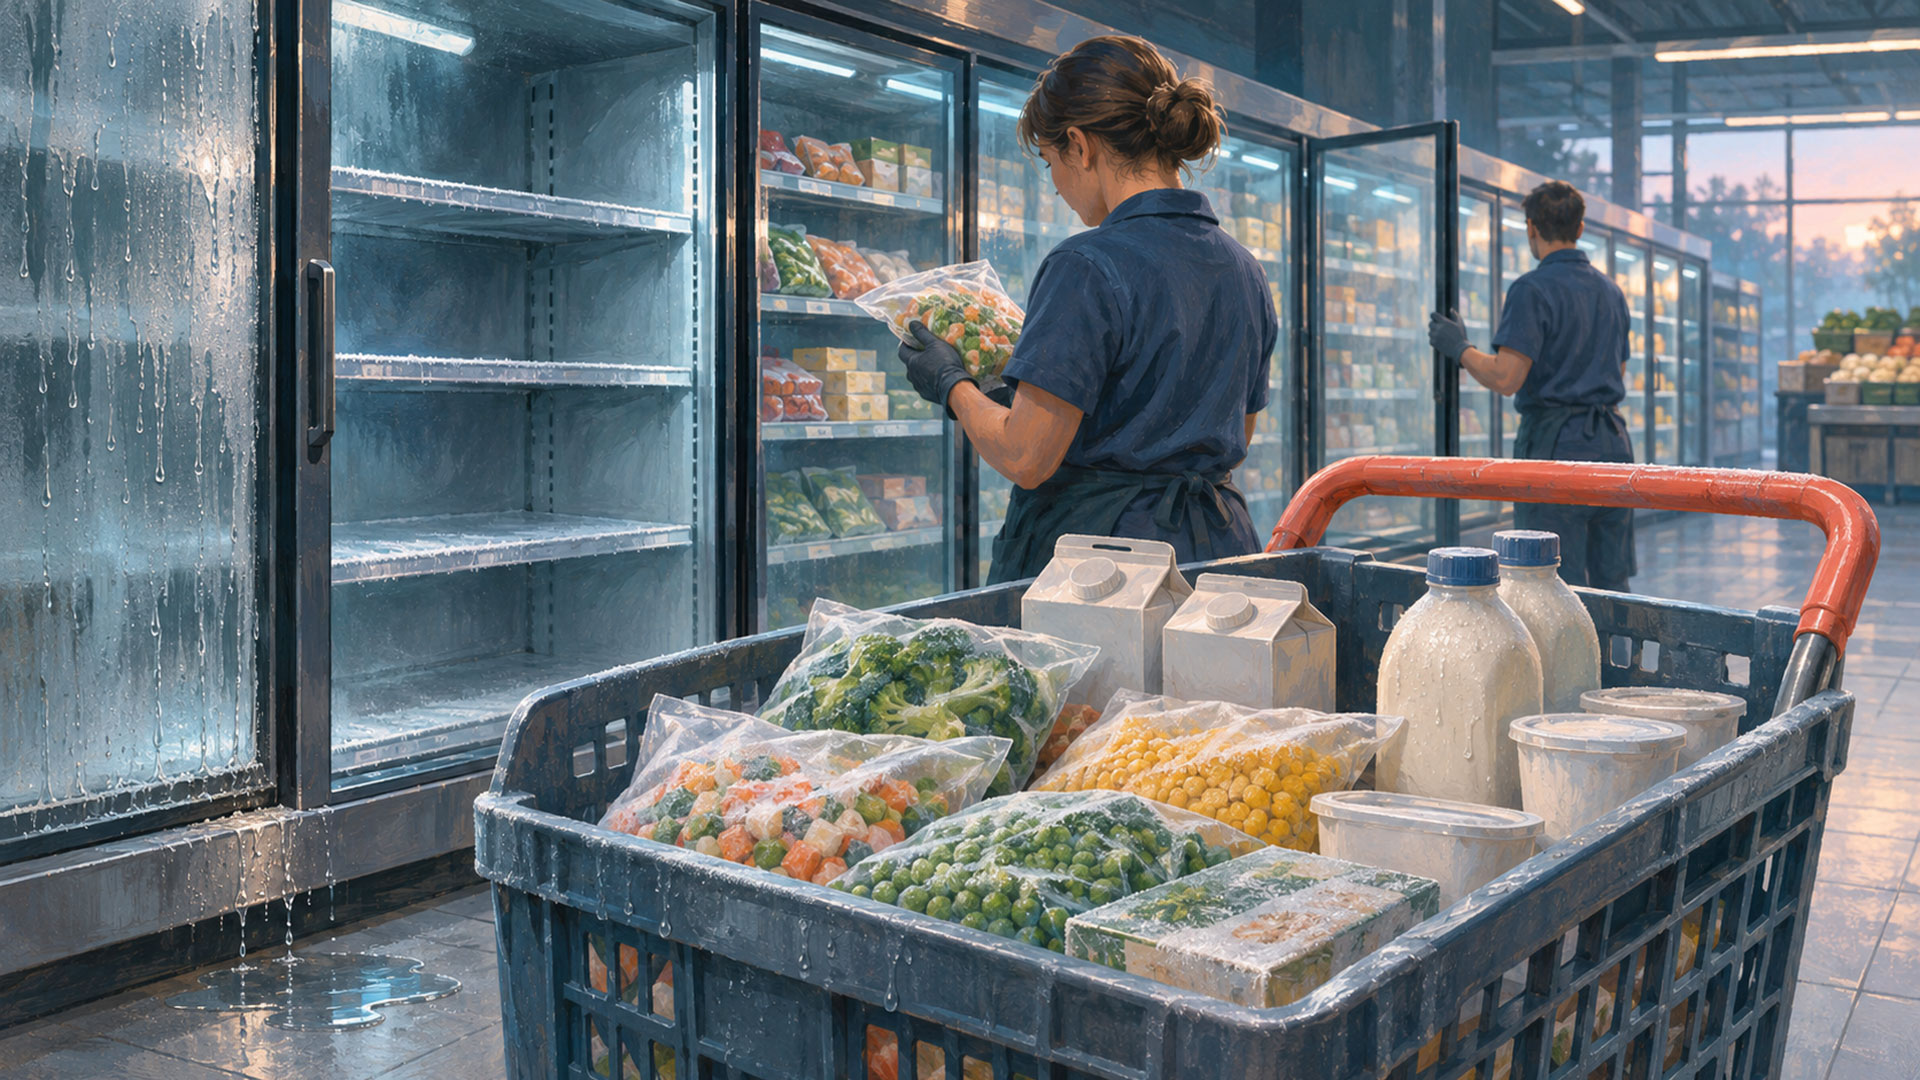
Sabcobel CEO’su Stephan Moelans’ın Belga’ya yaptığı ve Euronews’ün aktardığı açıklamaya göre, saldırganlar soğutma sistemlerinin evaporatörlerini uzaktan buz çözme moduna geçirdi. NCSC de internete bağlı sistemlerdeki açıklar veya zayıf ve varsayılan parolalar üzerinden erişim sağlanarak sıcaklık ve buz çözme döngülerinin değiştirilebildiğini belirtiyor. Ancak her işletmede kullanılan giriş yöntemi henüz açıklanmış değil.
50°C ayarı, bütün dolapların sıcaklığını göstermiyor
İsveç’teki ICA Kvantum Sjöbo mağazası, soğutucu ve dondurucularının sıcaklık ayarlarının 50°C’ye getirildiğini duyurdu. Stockholm’deki bir ICA mağazasının satış müdürü Engla Ingwall ise Reuters’a dondurucuların 50°C’ye ulaştığını söyledi. Ayarlanan hedef sıcaklık ile dolabın veya gıdanın ölçülmüş sıcaklığı farklı bilgiler. Bu mağaza beyanları, etkilenen bütün cihazların 50°C’ye ulaştığını ya da bütün mağazalardaki ürünlerin tamamının imha edildiğini göstermiyor.
Olayların kapsamı da zincirlerin tüm mağazalarıyla eş tutulmamalı. ICA, etkilenen sınırlı sayıdaki mağazanın kendi merkezi ağı dışında çalışan sistemler kullandığını açıkladı. Bu ayrım, yerel işletme ve bakım bağlantılarının güvenliğinin ayrıca değerlendirilmesi gerektiğini gösteriyor.
Eski cihazlar ve uygulanmayan güncellemeler ayrı riskler
Danfoss kontrol sistemleri yeni olaylarda da yer alıyor. ABC News’in NOS’a dayandırdığı habere göre Danfoss, Hollanda’da sistemlerini kullanan 17 tesisin etkilendiğini bildirdi. Ancak sorun yalnızca tek markayla sınırlı değil. Fransa’nın siber güvenlik kurumu ANSSI bünyesindeki CERT-FR’nin 12 Ekim’de yayımlayıp 13 ve 16 Ekim’de güncellediği uyarı, Danfoss AK-SM ve AK-SC serilerinin yanı sıra Copeland ve Dixell XWEB sistemlerini de kapsıyor.
Güncelleme desteği sona ermiş eski cihazlarla, desteklenen fakat güncel yazılımı yüklenmemiş cihazları ayırmak gerekiyor. Danfoss’un Ekim 2025 tarihli Cool Update bülteninde AK-SM 800 modelinin Mayıs 2021’de kullanım ömrü sonu statüsüne alındığı belirtiliyor. Buna karşılık şirketin güvenlik duyuruları, AK-SM 800A ailesi için 2025’te yayımlanan düzeltmeleri içeriyor. Bir modelin yamasının bulunması, sahadaki cihazın güncellendiğini veya erişiminin güvenli olduğunu tek başına göstermiyor.
Fransa’da internete açık arayüzler azaldı, risk sürüyor
Censys’in 2 Kasım tarihli araştırması, dünya genelinde 1.000’in üzerinde Danfoss StoreView yönetim arayüzünün internete açık olduğunu bildiriyor. Araştırmacıların Fransa’da gözlediği sayı, 11 Ekim’de 1.825 iken 14 Ekim’de 537’ye, yeni analizde ise 220’ye geriledi. Bu 220 arayüzün yüzde 41’i yamalı yazılımla çalışıyor görünüyordu. Belçika’da 138, Hollanda’da 51 ve İsveç’te 50 arayüz gözlendi.
Bu sayılar saldırıya uğramış mağazaları veya ele geçirilmiş cihazları göstermiyor; araştırmanın gözlemlediği internet erişimini tanımlıyor. Censys, Fransa’daki olaylarla yeni saldırılar arasında benzerlikler bulunduğunu, ancak aynı aktörün sorumlu olduğunun doğrulanmadığını vurguluyor.
Soğuk zincirin güvenliği kaynak kaybını da ilgilendiriyor
Yeşil Haber’in 16 Ekim tarihli “Akıllı cihazlarda kontrol kimde?” dosyasında ele alınan uzaktan erişim sorunu, yeni olaylarla birlikte yeniden somut bir işletme riskine dönüştü. Gıdanın bozulması, üretim ve taşımada kullanılan kaynakların yanı sıra soğutma için harcanan enerjinin de boşa gitmesi anlamına geliyor. Yeni dalganın toplam ürün kaybı ve çevresel etkisi ise henüz doğrulanmış bir bilanço ile ortaya konmuş değil.
CERT-FR ve NCSC’nin ortak vurgusu, yönetim arayüzlerinin doğrudan internete açık tutulmaması. Uzaktan bakım erişiminin korunan bağlantılar üzerinden yürütülmesi, desteklenen cihazların güncellenmesi ve sıcaklık ile buz çözme ayarlarının kontrol edilmesi öneriliyor. CERT-FR ayrıca destek ömrü bitmiş, internete açık bir cihazı yalnızca fabrika ayarlarına döndürmenin kalıcı güvenlik sağlamadığını hatırlatıyor.
Siz ne düşünüyorsunuz?
Soğuk zincirde uzaktan erişimin güvenliğinden market işletmesi, bakım şirketi ve cihaz üreticisi nasıl sorumlu olmalı? Görüşlerinizi yorumlarda paylaşın.
İlgili haberler
Kaynaklar
- NCSC — Avrupa’daki soğutma sistemlerine yönelik siber saldırılar, 2 Kasım 2026
- ABC News — Etkilenen mağazalar ve şirket açıklamaları, 2 Kasım 2026
- Reuters / Investing.com — Avrupa’daki yeni saldırılar ve Stockholm’deki mağaza beyanı, 2 Kasım 2026; güncelleme 3 Kasım
- Euronews — Belga kaynaklı Sabcobel açıklaması, 2 Kasım 2026
- CERT-FR — Soğutma kontrol cihazlarına ilişkin uyarı; 12, 13 ve 16 Ekim 2026
- Danfoss — Cool Update, Ekim 2025, sayfa 7–9: ürün yaşam döngüsü ve destek sonu
- Danfoss — AK-SM 8xxA güvenlik duyuruları, Mart ve Ağustos 2025
- Censys — Yeni saldırı dalgası ve internete açık arayüzler, 2 Kasım 2026