PHP2Shell, enerji altyapısında kullanılan web arayüzlerinin altındaki çalışma ortamının da güvenlik denetimine dahil edilmesi gerektiğini gösteriyor; yapay zekâ bu tür açıkların bulunmasını ve istismar yollarının geliştirilmesini hızlandırıyor.
21 Ekim 2026’da PHP projesi, kimlik doğrulaması gerektirmeden uzaktan kod çalıştırılmasına yol açabilen iki kritik açık için güvenlik güncellemesi yayımladı. Araştırmacıların PHP2Shell adını verdiği açıklar, tek bir uygulamada değil, PHP’nin kendisinde bulunuyor. Bu nedenle güvenlik kontrolü, web sitelerinin yanı sıra PHP kullanan güneş santrali izleme cihazlarını ve enerji şirketlerinin müşteri portallarını da kapsamalı. Belirli bir cihazın etkilenip etkilenmediği ise kullandığı PHP sürümü, uygulanan yamalar ve yapılandırması üzerinden doğrulanmalı. Türkiye’de Siber Güvenlik Başkanlığı aynı akşam ulusal ölçekte tarama başlattığını duyurdu.
Hızlı bakış
- PHP’deki iki kritik açığın güvenlik güncellemesi sızıntı nedeniyle bir gün öne çekildi; Cloudflare, açıklama öncesinde saldırı trafiği gözlemlediğini bildirdi.
- Açıklar PHP’nin çekirdeğinde bulunuyor; güvenli yazılmış bir uygulama bile etkilenebiliyor ve yalnızca uygulamayı güncellemek yetmiyor.
- Enerjide PHP kullanan izleme ve yönetim arayüzleri incelenmeli; üretim süreçlerine olası etki, cihazın yetkilerine ve ağ bağlantılarına bağlı.
- Japonya’da yaklaşık 800 güneş izleme cihazının ele geçirildiğine ilişkin geçmiş vaka, PHP2Shell’den farklı uygulama açıklarının oluşturduğu riski gösteriyor.
- Yapay zekâ destekli araştırmalar, PHP’deki açıkların bulunmasını ve çalışan istismar yollarının geliştirilmesini hızlandırdı.
- Siber Güvenlik Başkanlığı, erişimlerin sınırlandırılmasını ve yurt dışı erişimi gerektirmeyen sistemlerin uluslararası trafiğe kapatılmasını önerdi.
İşletmeciler için: Tedarikçiye sorulacak altı soru
Ne oldu: Sızıntı, öne çekilen yayın ve saldırı trafiği
PHP projesinin 21 Ekim tarihli güvenlik duyurusu, CVE-2026-109618 ve CVE-2026-109619 numaralı iki açığın PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümleriyle kapatıldığını açıkladı. Duyuru, web isteği işleyen tüm PHP kurulumları için güncelleme çağrısı yapıyor. PHP-FPM, Apache mod_php, php-cgi, FrankenPHP ve LiteSpeed bu kurulumlar arasında sayılıyor. PHP ekibi riski en yüksek mod_php’de görüyor; gösterilen istismar yolunda kimlik doğrulamasız bir istek, uygulama kodu hiç çalışmadan saldırıyı tetikleyebiliyor. Duyuru, geçici önlemlerin kurulumu güvenli hale getirmediğini ve tek tam çözümün güvenlik güncellemesi olduğunu vurguluyor.
Planlanan takvim sızıntıyla bozuldu. PHP Foundation’ın açıklamasına göre iki CVE numarası 20 Ekim öğleden sonra forumlarda ve sosyal medyada dolaşmaya başladı. Proje bunun üzerine yayını 22 Ekim’den 21 Ekim’e çekti. Açıkları bildiren güvenlik firmalarından biri, istismar kanıtını gösteren bir videoyu yanlışlıkla yayımladı. Video silinse de kopyaları yayıldı ve istismar denemelerinin geliştirilmesini hızlandırdı. Vakıf, kritik altyapı sağlayıcılarıyla önceden paylaştığı geçici önlem tavsiyelerinin de sızmış olabileceğini belirtiyor. PHP güvenlik ekibi, sızıntı sonrasında ortaya çıkan kamuya açık istismar örnekleri arasında yayın anına kadar çalışan bir örnek tespit etmediğini söylüyor.
İçerik dağıtım ve güvenlik şirketi Cloudflare ise 21 Ekim sabahı 03.02’den (UTC) itibaren ücretsiz veya ücretli web uygulaması güvenlik duvarını kullanan müşterileri için korumaların varsayılan olarak etkin olduğunu açıkladı. Şirket, sızıntının ardından müşterilerini hedef alan saldırı trafiği gördüğünü ve saldırganların korumaları aşmak için gönderilen istekleri sürekli değiştirdiğini aktardı. Saldırı trafiğinin gözlenmesi, hedef sistemlerin başarıyla ele geçirildiği anlamına gelmiyor. Cloudflare, güvenlik duvarı korumasına rağmen PHP güncellemelerinin uygulanması gerektiğini de vurguluyor. Hollanda Ulusal Siber Güvenlik Merkezi NCSC-NL de birden fazla kamuya açık istismar örneği bulunduğunu ve kısa vadede geniş çaplı istismarı olası gördüğünü bildirdi.
Neden önemli: Sorun uygulamada değil, altındaki zeminde
PHP2Shell’de güvenlik güncellemesinin hedefi, uygulamayı çalıştıran PHP ortamı. Açıkları bulan Wiz Research, OpenAI Codex Security ve Calif araştırmacılarına göre sorunlu kod PHP’nin kendisinde. Bu yüzden uygulama kodu güvenli olan bir site, hatta etkilenen bir PHP sürümünde çalışan basit bir “Hello World” sayfası bile risk taşıyabiliyor. Araştırmacılar WordPress, Drupal ve Joomla üzerinde kimlik doğrulamasız kod çalıştırmayı gösterdi, ancak istismar için bu uygulamalardan birinin bulunması gerekmiyor.
Pratik sonuç şu: Bir web sitesinin eklentilerini ya da içerik yönetim sistemini güncellemek yetmiyor. Altta çalışan PHP’ye güvenlik düzeltmesi uygulanmalı; kullanılan yapıya göre Apache, PHP-FPM ve uzun süre çalışan PHP işlemleri yeniden başlatılmalı. Araştırmacılar etkilenen sürümlerin PHP 5.4’e kadar uzandığını belirtiyor. PHP projesi, 8.1 ve öncesi için düzenli güvenlik sürümleri yayımlamıyor; ancak bu olayın ciddiyeti nedeniyle PHP 7.4, 8.0 ve 8.1 için kaynak koddan derleyenlere yönelik sınırlı yamalar paylaştı.
Bazı Linux dağıtıcıları ve uzun süreli destek sağlayıcıları da güvenlik düzeltmelerini eski PHP sürümlerine geri taşıyabiliyor. Bu nedenle yalnızca ekranda görünen PHP sürüm numarasına bakarak sistemin yamasız olduğu sonucuna varılmamalı; kurulu paketin sürümü ve sağlayıcının güvenlik duyurusu birlikte kontrol edilmeli.
PHP2Shell kapsamında gösterilen saldırı yolları, uzaktan kod çalıştırmanın yanı sıra hassas süreç belleğinin okunmasına da olanak tanıyabiliyor. Araştırmacılar, PHP işlemlerinin belleğinde bulunan parolaların, kimlik doğrulama belirteçlerinin, API anahtarlarının ve sertifikaların açığa çıkabileceğini belirtiyor. Kod çalıştırma aşaması gerektirmeyen bu tür bir sızıntının, yalnızca zararlı kod yürütülmesini izleyen araçlarla tespit edilmesi daha zor olabiliyor. Yamayı geç uygulayan bir kurumun değerlendirmesi bu nedenle olası hesap bilgisi ve anahtar sızıntılarını da kapsamalı.
Enerjide PHP nerede: İzleme ve uzaktan yönetim arayüzleri
Bir güneş ya da rüzgâr santralinin üretim kontrol işlevleri ile bu işlevlere erişim sağlayan web arayüzleri farklı yazılım bileşenlerinden oluşabilir. PHP’nin enerji sistemlerinde kullanıldığı belgelenmiş alanlar arasında veri kaydedicilerin web arayüzleri, izleme kutuları ve işletmecilerin üretimi tarayıcıdan takip ettiği portallar bulunuyor. PHP2Shell’e doğrudan maruziyet, bu bileşenlerin kullandığı yazılıma bağlı; üretim süreçlerine olası etkisi ise cihazın yetkileri, kontrol işlevleri ve ağ bağlantıları üzerinden değerlendirilmeli.
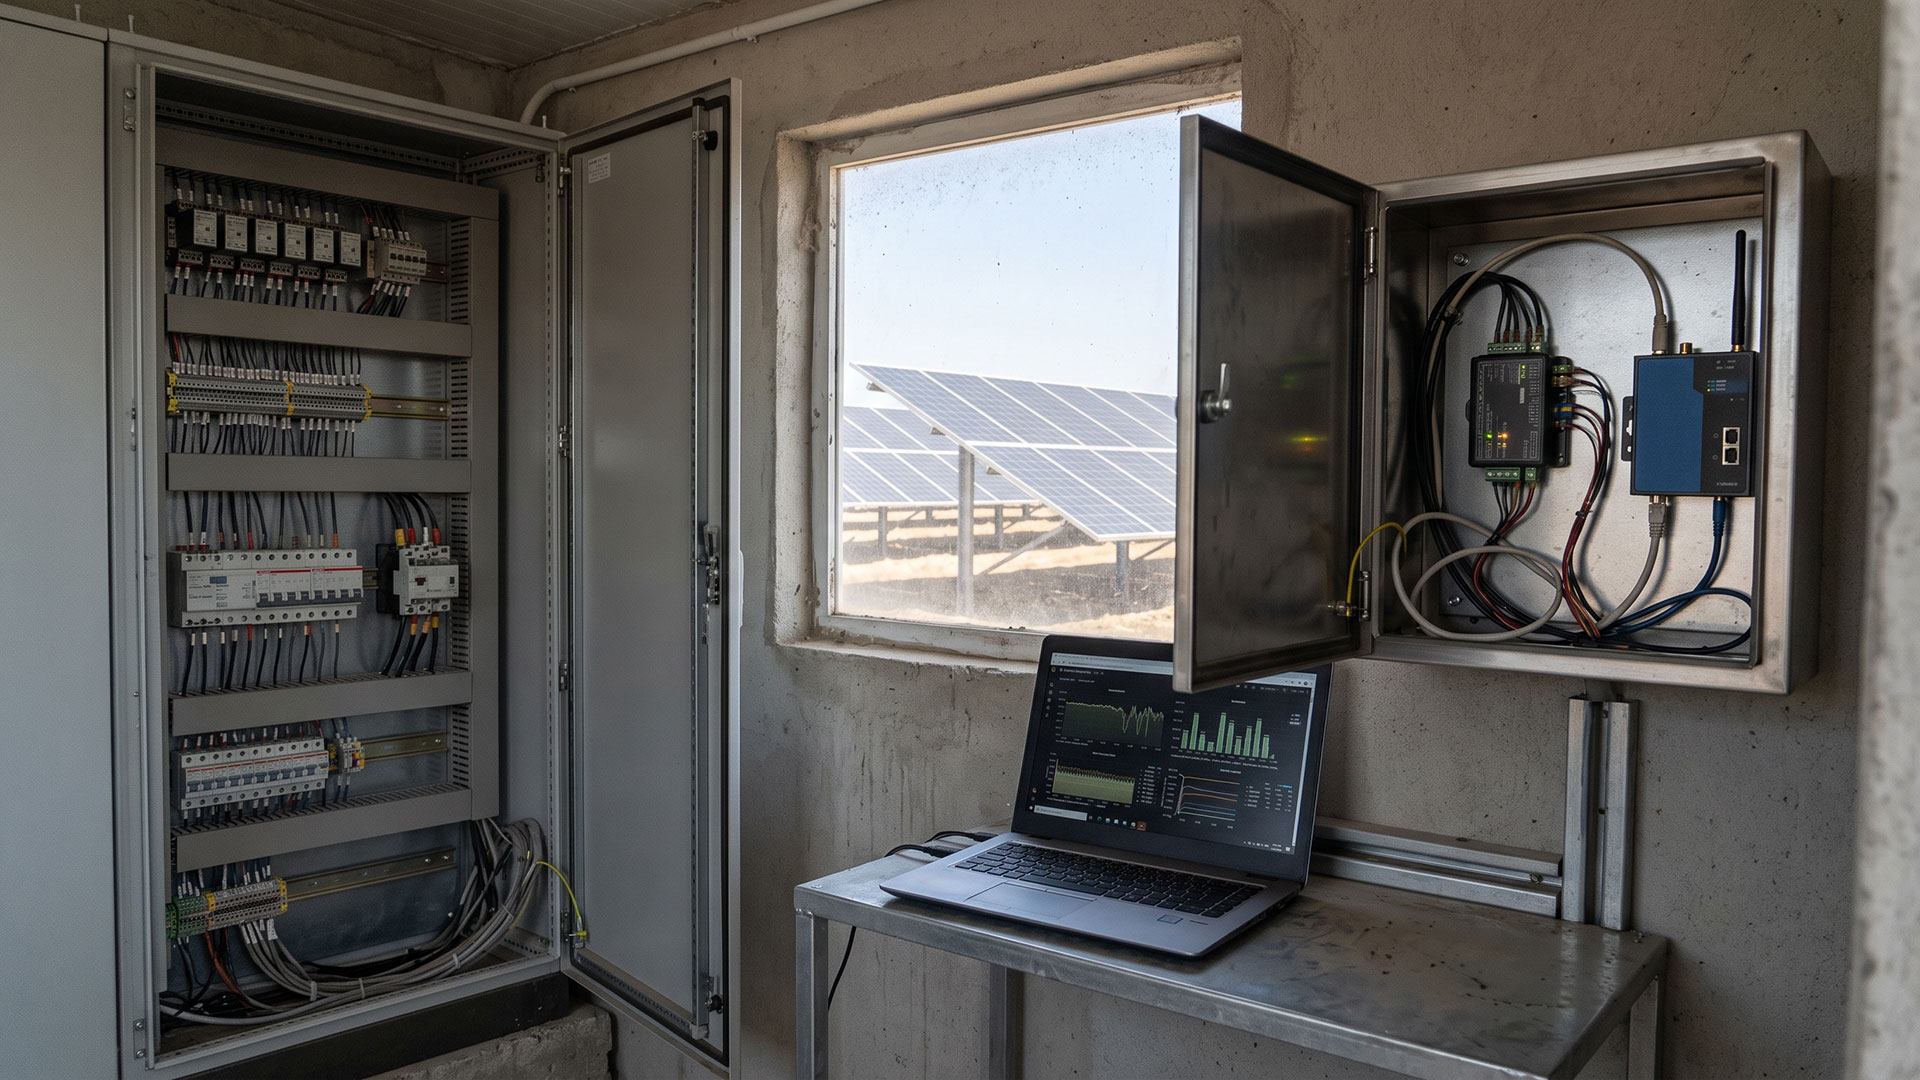
Bunun belgelenmiş örnekleri var. ABD’nin endüstriyel kontrol sistemleri uyarılarında, güneş santrali ölçüm cihazlarının PHP betiklerindeki açıklar defalarca kayda geçti. Locus Energy LGate’te sayaç ayarlarını yöneten PHP betiği gelen veriyi doğrulamıyordu. Sinapsi eSolar ve Carlo Gavazzi EOS-Box cihazlarında ise sabit parolalar doğrudan PHP dosyalarında tutuluyordu. Bu geçmiş vakalar, enerji izleme cihazlarında PHP kullanıldığını ve uygulama düzeyinde güvenlik açıkları bulunduğunu gösteriyor; adı geçen cihazların PHP2Shell’den etkilendiğini tek başına kanıtlamıyor.
Bir izleme cihazının ele geçirilmesi, üretimin mutlaka duracağı veya saldırganın bütün tesis ağına erişeceği anlamına gelmiyor. Bununla birlikte cihazın diğer sistemlere erişim yetkisi varsa ve ağlar yeterince ayrılmamışsa, ihlal daha geniş bir alana yayılabilir. Güvenlik firması FortiGuard, ele geçirilen bir güneş izleme cihazının diğer endüstriyel sistemlere saldırmak için bir geçiş noktası olarak kullanılabileceği uyarısını yapıyor.
Gömülü cihazlarda bir zorluk daha var. PHP, cihaz yazılımının (firmware) içine dahil edilmiş olabilir. Böyle bir yapıda işletmecinin PHP’yi bağımsız olarak güncelleme imkânı bulunmayabilir; düzeltmenin üreticinin yayımlayacağı firmware paketiyle gelmesi gerekebilir. Üretici desteği bitmiş bir cihaz ise hiç güncelleme almayabilir.
Türkiye’deki tabloyu Yeşil Haber daha önce ayrıntılı olarak ele almıştı. Modat ile NCSC-NL’nin 6 Ekim tarihli araştırması, Türkiye’de güneş ve rüzgâr tesisleriyle bağlantılı 538 sistemin internete açık olduğunu saptamıştı (ayrıntılar). Bu sistemlerin hangi yazılımla çalıştığı açıklanmadığı için kaçının PHP2Shell’den etkilendiği bilinmiyor. İki bulgu birlikte değerlendirildiğinde, internete açık arayüzlerin yazılım envanterini çıkarmanın ve üreticilerden güncel güvenlik durumuna ilişkin yazılı teyit almanın önemi artıyor.
Geçmiş vakalar: PHP çalışma ortamı ve cihaz uygulamalarındaki açıklar
PHP’deki açıklar daha önce de gerçek saldırılarda kullanıldı. Haziran 2024’te kapatılan CVE-2024-4577, Windows üzerinde belirli PHP-CGI yapılandırmalarında kod çalıştırılmasına izin veriyordu. Açık, kısa süre içinde TellYouThePass fidye yazılımını yaymak için istismar edildi ve ABD’nin aktif istismar edilen açıklar kataloğuna girdi. heise’nin aktardığına göre bu açık, on iki yıl önce bulunan bir güvenlik sorunu için uygulanan korumanın belirli koşullarda aşılmasına dayanıyordu.
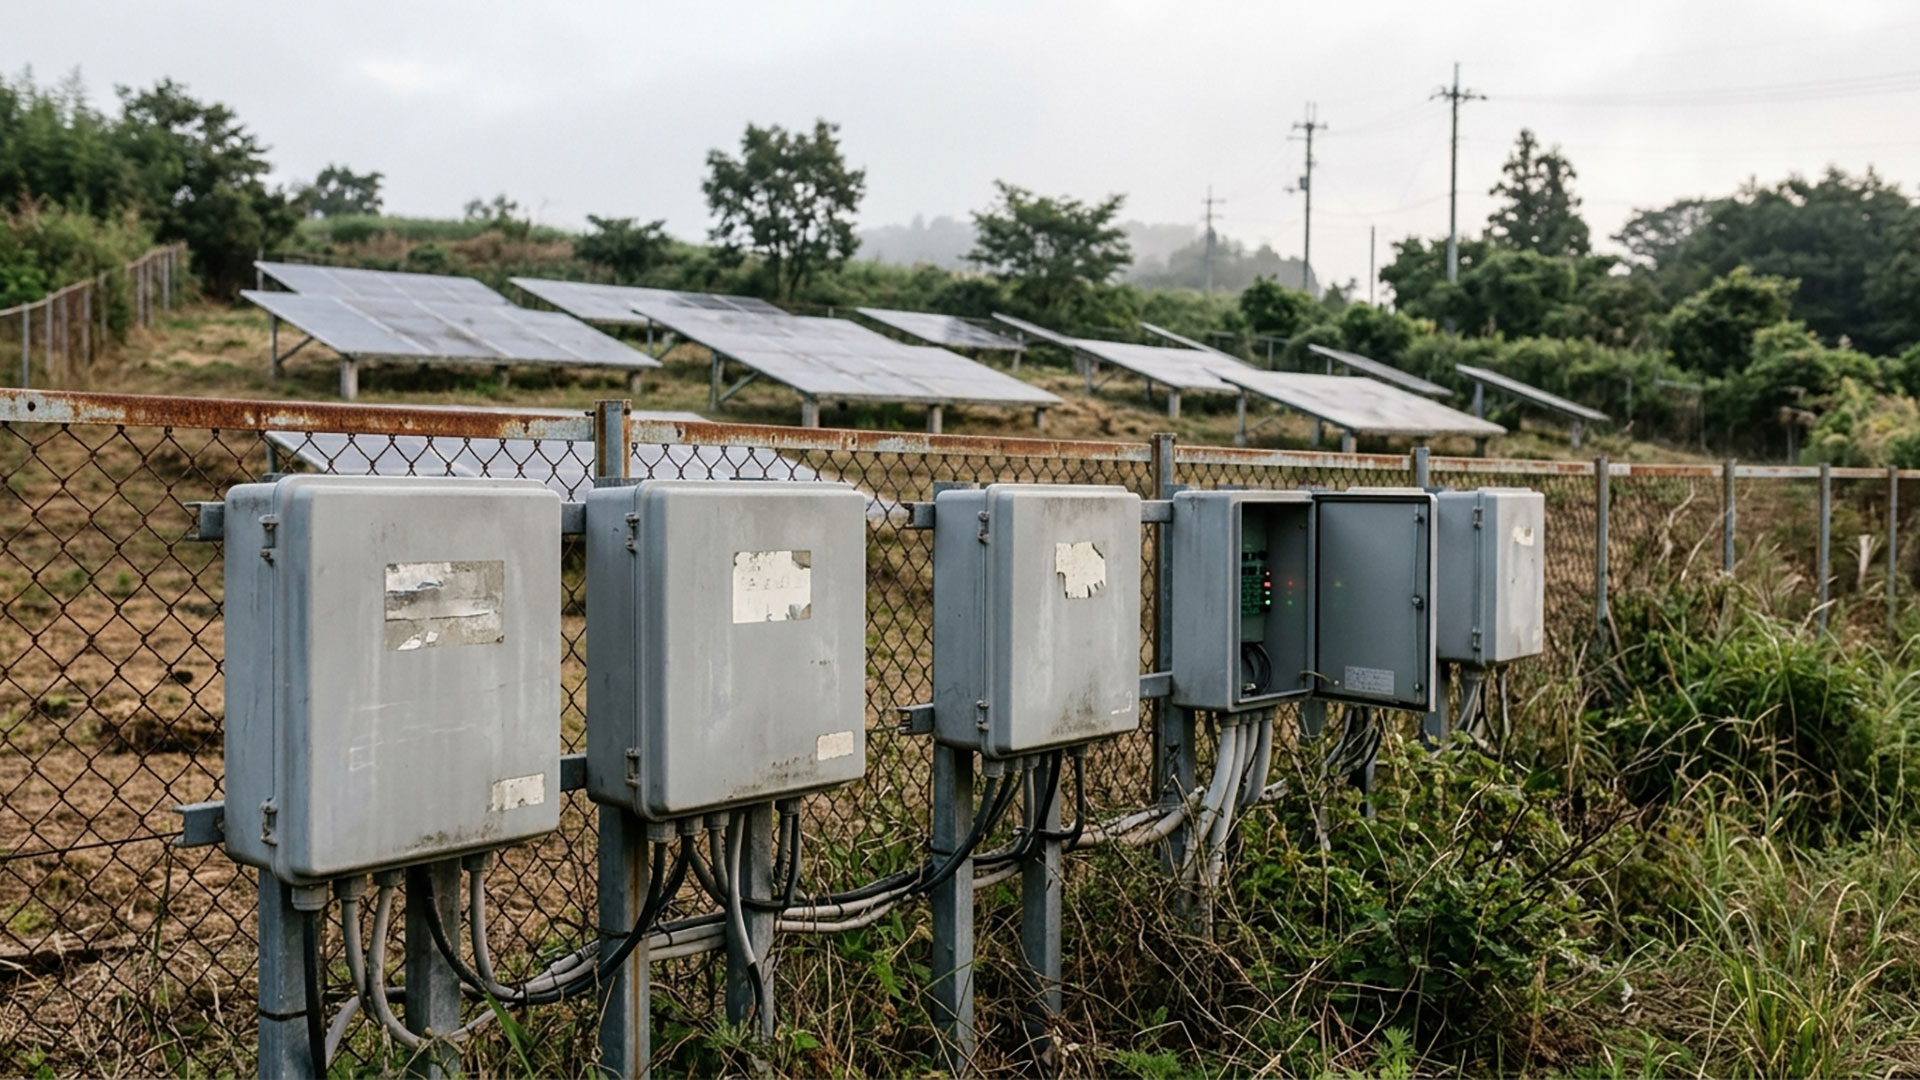
Enerji izleme cihazlarındaki uygulama açıklarına ilişkin somut bir örnek ise Japonya’dan geliyor. Contec’in SolarView markalı izleme çözümleri, üreticinin verilerine atıf yapan FortiGuard açıklamasına göre 30 binden fazla santralde kullanılıyor. Bu ailenin SolarView Compact cihazının web arayüzündeki PHP dosyalarında bulunan komut enjeksiyonu açıklarına yönelik istismar girişimleri 2022 sonundan itibaren kayda geçti. Mayıs 2024’te yayımlanan haberlerde, yaklaşık 800 SolarView cihazının ele geçirilerek internet bankacılığı dolandırıcılığında aracı olarak kullanıldığı aktarıldı.
Contec’in 7 Mayıs 2024 tarihli açıklaması, önerilen önlemlerin uygulanmadığı bazı cihazlara yetkisiz trafiği iletebilen arka kapılar yerleştirildiğini doğruladı. Üretici, güncelleme uygulanmasını ve cihazın kullanıldığı sistemin tamamında güvenlik önlemleri alınmasını önerdi. Bu vaka PHP2Shell’den farklı açıklara dayanıyor; enerji izleme cihazlarının üretimi doğrudan hedef almayan saldırılarda da kötüye kullanılabildiğini gösteriyor.
Yeşil Haber’in geçen hafta ele aldığı Fransa’daki soğutma sistemleri saldırısı da internete açık yönetim arayüzlerini ve üretici, servis firması ile işletmeci arasındaki sorumluluk paylaşımını gündeme getirmişti. PHP2Shell bu tartışmaya ortak yazılım bağımlılıklarını ekliyor: Güvenlik değerlendirmesi, cihaz uygulamasıyla birlikte onu çalıştıran altyapıyı da kapsamalı.
Yapay zekâ çağında: Açıklar daha hızlı bulunuyor, iki taraf için de
PHP2Shell’in ortaya çıkış hikâyesi, güvenlik açıklarının bulunması kadar giderilmesinin de kaynak ve karar kapasitesi gerektirdiğini gösteriyor. PHP Foundation’a göre sorunun ilk işaretleri, 2024’teki dış güvenlik denetiminde bildirilen başka bir sorun düzeltilirken bir PHP çekirdek geliştiricisi tarafından fark edildi. Ancak somut bir saldırı yolu bulunamadığı ve düzeltme seçenekleri uyumluluk, performans ve güvenlik açısından zor tercihler gerektirdiği için çalışma aylar boyunca durup yeniden başladı. Vakıf bu gecikmeyi, karar süreçlerinden ve kaynak eksikliğinden kaynaklanan yapısal bir başarısızlık olarak tanımlıyor.
Tabloyu değiştiren, yapay zekâ destekli güvenlik araştırmaları oldu. Ağustos 2026’da Calif ve OpenAI aynı kök nedeni aynı gün, birbirinden bağımsız olarak bildirdi; Wiz ek saldırı yolları buldu. Vakıf, bu yıl Alpha-Omega ile birlikte PHP’yi Anthropic’in Claude Mythos modeliyle taradığını, ardından OpenAI’ın araçları dahil başka yapay zekâ araçlarını da sürece eklediğini belirtiyor. Araştırmacıların ortak açıklama sitesi de yapay zekânın keşif sürecindeki rolünü vurguluyor.
Bu hız, güvenlik ekiplerinin değerlendirmesi gereken rapor sayısını da artırıyor. PHP Foundation’ın açıklamasına göre ekip, 1 Temmuz’dan bu yana 15 CVE yayımladı ve geçersiz, tekrar eden ya da doğrulanamayan 100’den fazla raporu ayıkladı. Yapay zekâ, raporların doğrulanmasına ve aynı kök nedene dayanan bulguların gruplandırılmasına yardımcı oluyor; ancak kararları insanlar veriyor ve her yamanın üzerinde insanlar çalışıyor. Dolayısıyla açık bulma kapasitesindeki artışın, doğrulama ve güvenli düzeltme kapasitesiyle desteklenmesi gerekiyor.
Wiz’in teknik değerlendirmesi, yapay zekânın karmaşık istismar yöntemlerini farklı uygulamalara ve yapılandırmalara uyarlamak için gereken uzman emeğini azaltabildiğini belirtiyor. Bu, savunma araştırmalarını hızlandırırken saldırganların da yararlanabileceği bir kapasite. Enerji altyapısı açısından çıkarım şu: Güvenlik açıklarının bulunması ve kullanılabilir saldırı yöntemlerine dönüşmesi hızlanırken, uzun güncelleme döngüleri olan cihazların bakım süreçleri geride kalabilir. Modat araştırmasında internete açık santral sistemlerini sınıflandırmak için makine öğrenmesinden yararlanılması da otomasyonun envanter ve risk tespitindeki önemini gösteriyor.
Şeffaflık notu: Yeşil Haber’in editoryal üretiminde Anthropic dahil farklı şirketlerin yapay zekâ modelleri kullanılıyor.
Türkiye: Ulusal tarama ve dış erişimi sınırlandırma çağrısı
Siber Güvenlik Başkanlığı, 21 Ekim’de PHP açıklarına karşı ulusal ölçekte güvenlik taramalarının başlatıldığını duyurdu. Kurumun TR-26-1372 kodlu güvenlik bildiriminde yer alan ve Ekonomim’in aktardığı önlemler, kamu kurumları, kritik altyapı işletmecileri ve özel sektör için üç temel başlık içeriyor:
- Etkilenen sistemleri belirleyip güvenli sürümlere yükseltmek.
- Yönetim arayüzlerine ve kritik PHP servislerine dışarıdan erişimi güvenlik duvarı ve erişim listeleriyle yalnızca yetkili IP adreslerine sınırlamak.
- Yurt dışından erişim gerektirmeyen sistemleri uluslararası trafiğe kapatmak.
Enerji sektörü açısından bu çağrının ölçeği önemli. Türkiye’nin güneş enerjisi kurulu gücü, Enerji ve Tabii Kaynaklar Bakanlığının açıklamasına göre Ocak 2026 sonunda 25.827 megavata ulaştı. Ember’in analizine göre ise Temmuz 2022 ile 2024 sonu arasındaki güneş kurulu gücü artışının yüzde 94’ü, ağırlıkla öztüketim amacıyla kurulan tesislerden geldi. Bu oran proje adedini veya tesislerin yazılım altyapısını göstermiyor; öztüketim yatırımlarının kapasite artışındaki ağırlığını ortaya koyuyor.
EPDK’nın Enerji Sektöründe Siber Güvenlik Yetkinlik Modeli Yönetmeliği ve ilgili teknik kontrolleri, sektördeki siber güvenlik yükümlülükleri için başvurulması gereken çerçeveyi oluşturuyor. Kurumun sayfasında 25 Kasım 2025 değişikliklerini içeren güncel metin de yer alıyor. Belirli bir tesisin yükümlülükleri, güncel kapsam ve uygulama hükümleri üzerinden değerlendirilmeli. İşletme düzeyinde ise izleme cihazlarının güncellenmesi, erişim yetkilerinin yönetilmesi ve destek süresinin takibi için üretici, servis firması ve tesis sahibi arasındaki görevlerin açıkça belirlenmesi gerekiyor.
İşletmecilerin tedarikçiye sorması gereken altı soru
Yeşil Haber’in önceki yazısı internete açıklık ve erişim yetkilerine odaklanmıştı. PHP2Shell, listeye çalışma ortamı, yama durumu ve destek süresiyle ilgili soruları ekliyor:
- Cihazın web arayüzü neyle çalışıyor? İzleme kutusu, veri kaydedici ya da portal PHP kullanıyor mu; kullanıyorsa hangi sürüm ve paket çalışıyor, güvenlik düzeltmesi uygulanmış mı?
- Üretici açıklama yaptı mı? Tedarikçinin PHP2Shell için cihaz modeli ve firmware sürümünü kapsayan yazılı bir değerlendirmesi ve gerekiyorsa güncelleme takvimi var mı?
- Güncellemeyi kim uygulayacak? Firmware güncellemesi uzaktan mı geliyor, sahada mı yapılıyor ve sözleşmede kimin görevi; uygulandığı nasıl doğrulanacak?
- Destek ne zaman bitiyor? Cihaz hâlâ güvenlik güncellemesi alıyor mu; destek sona erdiğinde yenileme veya erişimi kısıtlama planı var mı?
- Arayüz hangi sistemlere erişebiliyor? Yönetim ekranına doğrudan internetten mi, VPN ya da kapalı ağ üzerinden mi erişiliyor; cihazın üretim kontrol ağına bağlantısı ve komut verme yetkisi var mı?
- Hesap bilgileri ve anahtarlar incelenecek mi? Yama gecikmişse olası bellek sızıntısı ve yetkisiz erişim değerlendirilecek mi; gerekli parola ve API anahtarı yenilemeleri, açık giderildikten sonra nasıl yapılacak?
Dağıtık enerji yatırımlarında güvenlik sorumluluğu, kurulum tamamlandığında sona ermiyor. Cihaz uygulamalarının yanında onları çalıştıran ortak yazılım bileşenlerinin de envanterinin tutulması ve destek süresince güncellenmesi gerekiyor. Yapay zekâ güvenlik açıklarının bulunmasını ve istismar yollarının geliştirilmesini hızlandırırken, enerji dönüşümünün güvenliği, kurulan her megavatın arkasındaki yazılımın da bakımını gerektiriyor.
Yeşil Haber notu: Sitemizin altyapısı 21 Ekim’de yayımlanan PHP güvenlik sürümüne göre güncellendi. Gelişmeleri takip etmeye devam ediyoruz.
Siz ne düşünüyorsunuz?
Bir güneş santrali kurarken ya da satın alırken izleme sisteminin hangi yazılımla çalıştığını ve kaç yıl güncelleme alacağını soruyor musunuz? Görüşlerinizi bizimle paylaşın.
Kaynaklar
- PHP, güvenlik duyurusu, 21 Ekim 2026
- PHP Foundation, güvenlik sürümü ve süreç açıklaması, 21 Ekim 2026
- Wiz Research, OpenAI Codex Security ve Calif, PHP2Shell açıklama sitesi
- Wiz Research, PHP2Shell teknik araştırması, 21 Ekim 2026
- Cloudflare, PHP2Shell koruma açıklaması, 21 Ekim 2026
- NCSC-NL, PHP2Shell operasyonel bilgi deposu
- Siber Güvenlik Başkanlığı, TR-26-1372 güvenlik bildirimi
- Ekonomim, Siber Güvenlik Başkanlığının uyarısı, 21 Ekim 2026
- FortiGuard, SolarView Compact uyarısı
- Contec, SolarView Compact cihazlarına yönelik saldırılar hakkında açıklama, 7 Mayıs 2024
- pv magazine, Japonya’da PV izleme cihazlarına saldırı
- heise, CVE-2024-4577 ve fidye yazılımı
- SC Media, Locus Energy LGate açığı
- CISA ICSA-12-325-01, Sinapsi eSolar
- CISA ICSA-12-354-02, Carlo Gavazzi EOS-Box
- EPDK, sektörel bilgi güvenliği mevzuatı ve teknik kontroller
- Enerji ve Tabii Kaynaklar Bakanlığı, Ocak 2026 kurulu güç verileri, 23 Şubat 2026
- Ember, Türkiye’nin Temmuz 2022–2024 sonu güneş kapasitesi artışına ilişkin analiz
İlgili haberler
- Güneş ve rüzgârda siber risk: Türkiye’de 538 sistem internete açık
- Fransa’da soğutma sistemlerine siber saldırı: Akıllı cihazlarda kontrol kimde?
- PHP’de iki kritik açık için güvenlik güncellemeleri yayımlandı